TECHNOLOGY EXPLAINER
量子鍵配送と量子通信
― 「鍵を安全に共有する」とはどういうことか、光で鍵を作る方法の仕組みと限界
暗号は「鍵」を持つ人だけが読める仕組みです。では、遠く離れた二人は、鍵をどうやって安全に共有するのでしょうか。量子鍵配送(QKD)は、光の量子的な性質を使って、鍵を作る方法です。盗聴されると光の状態が乱れ、誤りとして現れます。
この記事は、量子力学を知らない人を前提に、①鍵と暗号の基本、②光の矢印のたとえ、③代表的な方式 BB84 の流れ、④盗聴で何が起きるか、⑤距離・速度・装置の「穴」という限界、⑥標準と各国機関の見方、⑦耐量子計算機暗号(PQC)との違い、の順に説明します。「物理法則で絶対に破れない」とは言い切れない理由も、図を使って確かめます。
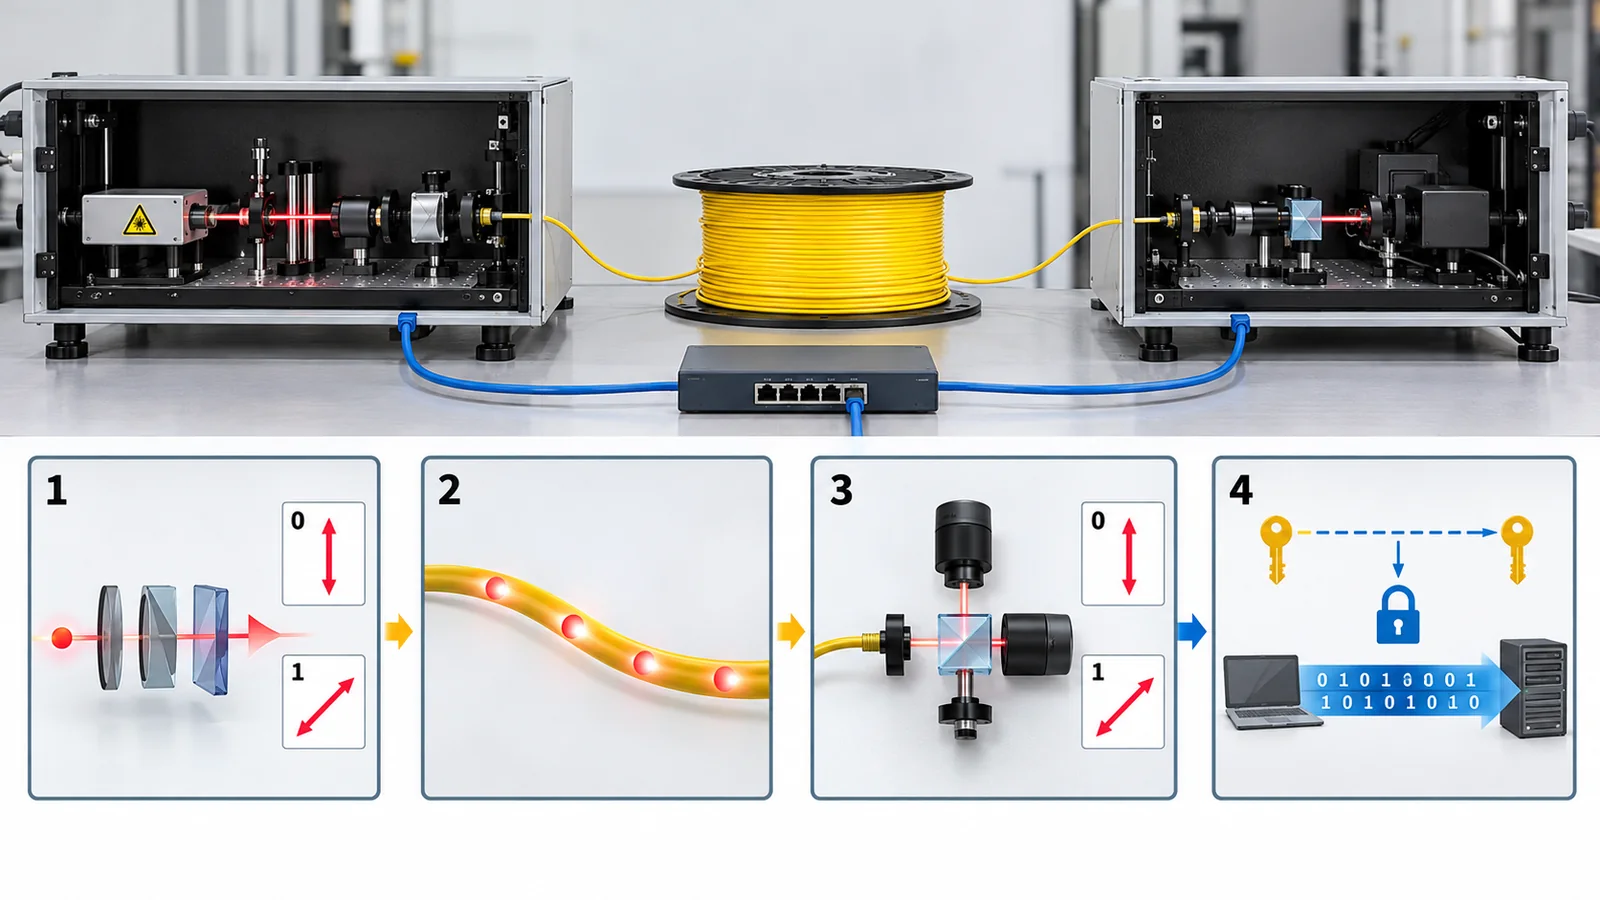
- 3行でわかる / 読む前に / シリーズの中での位置
- 「鍵を共有する」とは ― 暗号と鍵の基本
- 光の矢印 ― 量子鍵配送に必要な3つの性質
- BB84 の流れを図で追う
- 盗聴されると何が起きるか
- 鍵ができたあと ― 誤り訂正・圧縮・認証
- 実装の限界 ― 距離・速度・装置の穴
- 距離の壁を越える試み ― 信頼中継・衛星・ツインフィールド
- 標準と各国機関の見方
- QKD と PQC の違いと使い分け
- 評価・標準の読み方/用語集/参考資料/出典対応表
事実=公表資料に記載のある内容(出典リンクあり)
本稿の計算=明示した前提をもとに本記事が算出した値
未確定/将来=草案・改訂中・計画など、確定していない事項
このほか、読み取りは「解説」として区別しています。推測は太字で示します。
BB84 の例(12個の光の表、誤り率の表)は、本稿が乱数で作った小さな模擬計算(乱数の種を固定)です。実際の装置の測定ではありません。距離と損失の計算は、損失0.2 dB/km という説明用の仮定です。実験の鍵生成率は、論文が報告した値を、条件(距離・方式・漸近か有限か)とあわせて書きます。この記事は、攻撃の手順や装置の弱点を突く方法を説明しません。特定の製品・企業・国の優劣も論じません。
1. 3行でわかる / 読む前に / シリーズの中での位置
- QKD は「暗号文を送る技術」ではなく、「鍵を作る技術」:遠く離れた二人が、同じ秘密の乱数列(鍵)を、光1個ずつを使って作ります。作った鍵は、そのあと普通の暗号(共通鍵暗号など)に使います[参考資料2・3]
- 盗聴すると、光の状態が乱れて「誤り」が増える:光の量子状態は、測ると変わり、コピーもできません。そこで、誤りが多ければ「盗聴されたかもしれない」として、その鍵を使わずに捨てます[参考資料1・4・2]
- ただし「物理法則で絶対に破れない」わけではない:安全の保証は、理想的な装置と仮定のもとでの話です。実際の装置の穴・距離の壁・認証が別に必要なこと、専用の光回線が要ることから、米国 NSA、英国 NCSC、そして仏独蘭瑞の4機関(ANSSI・BSI・NLNCSA・スウェーデン国家通信保安庁)は、国の重要な通信に QKD を勧めない、または PQC を優先する立場を公表しています[参考資料29・30・31]
前提知識は要りません。暗号の用語(鍵、暗号化、盗聴)は、この記事の中で説明します。量子力学は、「光の矢印」のたとえで必要な分だけ説明します(本シリーズ「量子コンピュータの基礎」編と同じたとえです)。
量子コンピュータの基礎→(この記事)→「量子ネットワークと量子中継」(距離の壁を越える将来の方法)→「耐量子計算機暗号」(数学で守る方法)→「耐量子暗号への移行」の順に読むと分かりやすくなります。この記事は単独でも読めます。
2. 「鍵を共有する」とは ― 暗号と鍵の基本
まず、量子の話に入る前に、暗号の基本を確認します。ここが分かると、QKD が「何を解決したいのか」がはっきりします。
(1) 暗号は「錠前」、鍵は「鍵」
手紙を鍵つきの箱に入れて送る場面を考えてみましょう。箱の造りは誰が見てもよく、秘密にするのは鍵だけです。現代の暗号も同じで、暗号化の手順(アルゴリズム)は公開され、秘密は鍵と呼ばれる乱数の列だけです。現在広く使われている共通鍵暗号(AES など)は、送る人と受け取る人が同じ鍵を持ち、その鍵で閉め(暗号化)、同じ鍵で開けます(復号)。計算が速く、大量のデータを送るのに向いています(本記事による解説)。
(2) 弱点は「その鍵を、先にどう渡すか」
共通鍵暗号には、避けられない問いがあります。遠く離れた二人は、盗み聞きされる心配のない形で、最初の鍵をどう共有するのか?これが「鍵配送問題」です。鍵を普通の通信で送れば、その通信を盗み聞きした人が鍵を手に入れ、以後の暗号文がすべて読めてしまいます。
(3) 公開鍵暗号 ― 南京錠のたとえと、その弱点
1970年代に、この問題への新しい答えが出ました。Diffie と Hellman は「公開鍵」の考え方を示し[参考資料7]、Rivest・Shamir・Adleman は、その具体的な方式(RSA)を示しました[参考資料8]。南京錠のたとえで言うと、受け取る人は南京錠(公開鍵)を誰にでも配り、送る人はその南京錠で箱を閉めて送ります。南京錠は誰でも閉められますが、開けられるのは、秘密の鍵(秘密鍵)を持つ受け取る人だけです。これで、鍵を先に渡す必要がなくなりました。
たとえの限界:本物の公開鍵暗号は、物理的な錠前ではなく数学の問題の難しさに頼っています。たとえば、2つの大きな素数を掛け合わせるのは簡単でも、掛けた結果から元の素数を探す(素因数分解)のは非常に難しい、と信じられています。この「難しいはずだ」という予想が崩れると、錠前は役に立たなくなります。量子コンピュータは、この種の問題を速く解けることが知られており(Shor のアルゴリズム)、これが量子計算機に強い暗号(PQC)が必要とされる理由です。詳しくは本シリーズ「耐量子計算機暗号」編で扱います。
名前に「配送」とあるのは鍵の配送です。QKD で送るのは、メッセージの内容ではなく、鍵にする乱数を作るための光です。鍵ができたあと、メッセージの暗号化は、普通のコンピュータが共通鍵暗号などで行います。したがって、QKD の安全性は、「鍵を作る部分」についての話です。
(4) 鍵を使うときの2つの流儀:ワンタイムパッドと、速い暗号
Shannon は1949年に、「メッセージと同じ長さの完全にランダムな鍵を、1回だけ使えば、暗号は原理的に破れない(ワンタイムパッド)」ことを示しました[参考資料9]。ただし、これは通信する量と同じ量の鍵が必要です。一方、AES のような共通鍵暗号は、短い鍵(たとえば数百ビット)で大量のデータを守れますが、安全性は「この暗号は破られにくい」という計算上の根拠に頼ります。QKD の鍵は、ワンタイムパッドと組み合わせる使い方と、高速な暗号装置に渡して短い周期で鍵を更新する使い方が考えられます[参考資料2]。
3. 光の矢印 ― 量子鍵配送に必要な3つの性質
QKD は、光を1個ずつ(光子)使います。光子の状態を、本シリーズ共通の「矢印」で表します。球の中心から表面に向かう矢印を想像してください。北を向く矢印を「0」、南を向く矢印を「1」と決めます。東を向く矢印は、北と南の中間(重ね合わせ)にあたります。
BB84 では、この矢印を4種類使います。北と南を「測り方A」の2つ、東と西を「測り方B」の2つと呼びます(専門用語では、測り方を「基底」と言います)。東を「0」、西を「1」と決めます。
図4の3つの規則が、QKD の安全の土台です。
- ①合う測り方なら確実、違えば五分五分:測る側が「北か南か」を聞くとき、北か南の矢印なら正しく答えが出ます。東か西の矢印だと、答えは北か南のどちらかにランダムに決まります(確率は矢印の傾きで決まり、真横の東西なら半々)。
- ②測ると矢印が変わる:測定の後、矢印は測った結果の向きになり、元の向きは戻りません。
- ③複製できない:未知の量子状態を、元を壊さずにそっくりコピーすることは、原理的にできません(量子の複製不可能性。Wootters と Zurek、1982年)[参考資料4]。
普通の信号(電気や強い光)は、コピーして分岐できます。しかし、量子の1個の光子は、③のとおりコピーできません。盗聴者が内容を知るには、②のとおり測るしかなく、測れば矢印が変わります。しかも、盗聴者は送り手がどちらの測り方(A か B)を使ったかを知らないので、ときどき違う測り方で測ってしまい、そのたびに矢印を乱します(第5章)。BB84 の原論文も、このことを安全の根拠としています[参考資料1・2]。
東向きの矢印に「北か南か」と聞くのは、横向きの棒に「上向きか下向きか」と聞くようなものです。どちらかの答えは出ますが、元が東だったという情報は、答えのどこにも残っていません。これが、「違う測り方では、情報が得られず、しかも状態を壊す」ということです(たとえの限界:棒は測っても変わりませんが、量子の矢印は測ると変わります)。
もっと詳しく:光子で矢印をどう作るか
実際の装置では、光の偏光(光が振動する向き)の4つの向きを、矢印の4つの向きに対応させるものや、光が到着する時刻・位相の違いを使うものがあります。これらは、矢印のたとえと同じ数学で扱えます。1個の光子を本当に「1個」だけ出す装置は作りにくく、実際には、とても弱いレーザー光を使うことが多いことを、第7章で扱います[参考資料2]。
4. BB84 の流れを図で追う
BB84 は、Bennett と Brassard が1984年に提案した、最初の QKD の方式です[参考資料1]。その名は、二人の名前と年から来ています。登場人物は慣例で、送る人を Alice、受ける人を Bob、盗聴者を Eve と呼びます。
小さな例で追ってみる
Alice が光を12個送る場合を、本稿の模擬計算で追います(A=北南、B=東西。Alice のビットが 0/1 のとき、A なら北/南、B なら東/西の矢印を送る)。Bob が、自分で選んだ測り方で測った結果が右の列です。測り方が合わなかった行(残す=×)の Bob の結果は、ランダムなので当てになりません。
| 番号 | Alice のビット | Alice が送った矢印 | Bob の測り方 | Bob の結果 | 残す? |
|---|---|---|---|---|---|
| 1 | 0 | B(東) | B | 0 | ○ |
| 2 | 1 | A(南) | A | 1 | ○ |
| 3 | 1 | B(西) | A | 0 | × |
| 4 | 1 | B(西) | A | 1 | × |
| 5 | 0 | A(北) | B | 1 | × |
| 6 | 0 | A(北) | B | 0 | × |
| 7 | 1 | B(西) | A | 0 | × |
| 8 | 1 | B(西) | B | 1 | ○ |
| 9 | 0 | B(東) | B | 0 | ○ |
| 10 | 0 | B(東) | B | 0 | ○ |
| 11 | 1 | B(西) | B | 1 | ○ |
| 12 | 1 | A(南) | B | 1 | × |
本稿の計算。Python の乱数(種4)による模擬。盗聴者がいない場合。残った6個のビット「011001」が、Alice と Bob の共通の鍵の種になります(この小さな例では、続く誤り訂正・圧縮は省略)。
ポイントは、③の突き合わせで公開するのは「どの測り方を使ったか」だけで、ビットの値そのものは公開しないことです。盗聴者が測り方の一覧を知っても、ビットの値は分かりません(Alice が A で送ったのか B で送ったのかは、Bob が測る前は盗聴者も知らない)。
Bob は測り方を、Alice が選んだ向きを知らないまま、ランダムに決めます。2通りのうち合うのは平均して半分です。合わなかった半分は、Bob の結果がランダムで意味がないので、捨てます。これは無駄ではなく、「盗聴者が知らない、Alice と Bob だけの合意」を作るための手続きです。
もっと詳しく:もつれを使う別の方式(E91)
Ekert は1991年に、BB84 とは別に、もつれた2つの光子の対を使う方式を提案しました[参考資料6]。送る側が矢印を選んで送るのではなく、もつれた対の片方ずつを Alice と Bob が受け取って測ります。もつれは、2つの量子ビットが「1つのまとまり」として振る舞う性質です(片方だけでは状態が書けない)。このような方式は、第8章の衛星の実験や、次の記事「量子ネットワークと量子中継」とつながります。
5. 盗聴されると何が起きるか
第3章の3つの規則を使って、盗聴者 Eve が何をできるかを考えます。もっとも単純な盗聴は「傍受再送」です。Eve は光を途中で横取りして、自分で測り、測った結果どおりの矢印を作って Bob に送り直します[参考資料2]。Eve は、Alice が使った測り方(A か B か)を知りません。そこで、ランダムに A か B を選んで測るしかありません。
| Eve の選んだ測り方 | 確率 | Eve が送り直す矢印 | Bob(測り方が Alice と同じ場合)の結果 | 誤りになる確率 |
|---|---|---|---|---|
| Alice と同じ | 1/2 | 元と同じ矢印(乱れなし) | 正しい | 0 |
| Alice と違う | 1/2 | 違う測り方の矢印(元の情報が消える) | 五分五分 | 1/2 |
| 全体 | 1/2 × 1/2 = 1/4(25%) |
すべての光に傍受再送をすると、測り方が合って残ったビットの25%が食い違う[参考資料2]。本稿の計算(上の確率の掛け算)。
第4章の12個の例で、Eve が全部の光に傍受再送をした場合を、同じ模擬で見てみます。
| 残った6個のビット | |
|---|---|
| Alice | 1 0 1 0 1 1 |
| Bob | 1 0 1 1 0 1 |
| 食い違い | 6個のうち2個(4番目と5番目) |
本稿の計算。模擬(種2、全ての光に傍受再送)。6個だけの小さな例なので、2/6(約33%)と25%はずれます。大量に試すと25%に近づきます(次の表)。
| Eve が傍受再送する光の割合 p | 理論値 Q = p/4 | 模擬の結果(20万個ずつ) |
|---|---|---|
| 0% | 0% | 0.00% |
| 10% | 2.5% | 2.61% |
| 25% | 6.25% | 6.39% |
| 50% | 12.5% | 12.68% |
| 100% | 25% | 25.17% |
本稿の計算。理論値は、傍受再送を割合 p の光にだけ行うと誤り率は Q=p/4 になる、という Scarani らの記述に基づく[参考資料2]。模擬は Python(種7)で、各行に約10万個のビットが残った。
「誤り」は、盗聴か雑音かを区別できない
実際の装置では、盗聴者がいなくても、光学部品の不完全さや検出器の雑音で、数%の誤りが出ます。誤りが盗聴によるのか、雑音によるのかは、区別できません。そこで安全性の評価では、「測った誤り率は、盗聴者が得た情報の量の上限を決める」と考えます。誤り率が高いほど、盗聴者が知っているかもしれない情報が多いと見積もり、その分を後の「圧縮」で消します(第6章)。誤り率が限界を超えたら、その鍵は捨てます。理想的な条件(光が1個ずつ出る装置・無限に長い鍵・片方向の後処理)での BB84 の限界は、誤り率およそ11%と計算されています[参考資料2・5]。
QKD は、盗聴を物理的に防ぐのではありません。光ファイバーに触れる人を止めることはできません。QKD が行うのは、盗聴があれば誤りとして検出し、盗聴で得られたかもしれない情報を、鍵から消すことです。検出されたら、その鍵は使わずに捨てるので、盗聴された鍵で暗号化してしまうことを避けられます。ただし、裏返すと、誰かが回線を邪魔するだけで鍵ができなくなる(サービス拒否)ことにもなり、NSA はこれを弱点の1つに挙げています[参考資料29]。
6. 鍵ができたあと ― 誤り訂正・圧縮・認証
第4章の③で残ったビット列(「生の鍵」)は、まだ鍵として使えません。Alice と Bob のビットに少し食い違いがあり、盗聴者も一部を知っているかもしれないからです。そこで、公開の通信路で、次の3つの後処理を行います(図5の④〜⑦)。
- 誤り訂正:食い違いを直します。たとえば、ビット列を小さなブロックに分けて、各ブロックの「1の個数が偶数か奇数か」だけを公開して比べ、食い違うブロックを絞り込んで誤りの位置を見つけます(具体的な手法の一例。本記事による解説)。公開した情報は盗聴者にも伝わるので、その分だけ後で鍵を短くします。
- 秘密の圧縮(プライバシー増幅):長い列を、決まった手順で「混ぜて」短い列にします。元の列の一部を盗聴者が知っていても、混ぜて短くした列については、ほとんど何も知らない状態にできます。Scarani らは、現在証明できる方法は「2-universal ハッシュ関数」を使うものだとまとめています[参考資料2]。
- 認証:③〜⑥の公開の通信が、途中で書き換えられていないこと、相手が本物であることを確かめます(次に説明します)。
最終的な鍵の長さが、元の何割になるかを、理想的な場合の式で見てみます。単一の光子を使う理想的な BB84 では、鍵になる割合は、およそ 1 − 2h(Q) と書かれます[参考資料2]。ここで Q は誤り率、h(Q) は「誤りの不確かさ」を表す関数(2値エントロピー)です。h(Q) の値は、Q が1%で約0.081、5%で約0.286、11%で約0.5です。
| 誤り率 Q | h(Q) | 鍵になる割合 1 − 2h(Q) | 残るビットの目安(1万ビット中) |
|---|---|---|---|
| 1% | 0.081 | 83.8% | 8384 |
| 2% | 0.141 | 71.7% | 7171 |
| 5% | 0.286 | 42.7% | 4272 |
| 8% | 0.402 | 19.6% | 1956 |
| 11% | 0.500 | 0.0% | 2 |
本稿の計算。式 1 − 2h(Q) は、単一光子・理想的な装置・無限に長い鍵の場合の目安[参考資料2]。実際の装置(弱いレーザー光、有限の長さの鍵)では、これより小さくなります。誤り率が11%に近づくと、鍵に残る割合は急に0へ向かいます。
認証 ― QKD だけでは「相手が本物か」を確かめられない
QKD の理論は、Alice と Bob が「改ざんされない、認証された公開の通信路」でつながっていることを前提にしています[参考資料2]。もし通信路が認証されていなければ、Eve が Alice になりすまして Bob と鍵を作り、Bob になりすまして Alice と鍵を作る、ということができてしまいます(「中間者」)。そのため、QKD は、認証を提供せず、認証には別の仕組みが要ることが、NSA・英国 NCSC のいずれからも指摘されています[参考資料29・30]。
認証の方法は2つあります。NCSC によれば、①耐量子計算機暗号(PQC)で認証する方法と、②あらかじめ共有した秘密の鍵(事前共有鍵)で認証する方法です[参考資料30]。②は、事前に共有した短い鍵を使う、情報理論的に安全な認証の方式が知られており(Wegman と Carter、1981年)[参考資料10]、QKD で新しくできた鍵の一部を、次回の認証に回します。ただし NCSC は、②は管理して使う範囲を広げにくく、一般的な用途には向かないとしています[参考資料30]。
その通りで、QKD は「鍵の増幅」とも言えます。最初に短い秘密を共有しておき、QKD でできた新しい鍵の一部を次の認証に回すことで、使える鍵を増やしていく仕組みです。最初の短い秘密の共有に PQC を使えば、運搬の手間を減らせます。したがって、QKD は PQC と対立するものというより、認証の面で PQC などに依存するものです[参考資料30・2]。
7. 実装の限界 ― 距離・速度・装置の穴
ここまでは、理想的な装置を前提にしてきました。実際に作るときには、3つの壁があります。
(1) 距離の壁 ― 光はファイバーの中で指数的に減る
光ファイバーの中で光は少しずつ吸収・散乱で失われます。損失を1 kmあたり0.2 dB(説明用の例。現在の低損失ファイバーの記録は本シリーズ「光ファイバー」編を参照)とすると、100 kmで光の1%、200 kmで1万分の1、300 kmで100万分の1しか届きません。量子の状態は、普通の信号のように途中で増幅して再生することができません(複製不可能性のため)。ここが、普通の光通信との大きな違いです。
では、光が届く割合 η のとき、鍵はどれだけ作れるのでしょうか。Pirandola らは、量子中継器を使わない(2点間だけの)方式の鍵の出方の、原理的な上限を求めました。損失が大きいとき、光パルス1個あたり約 1.44 × η ビットが上限です[参考資料11]。実際の装置は、検出器の効率や雑音のため、この上限よりずっと低い値になります。
| 距離 | 損失 | 届く割合 η | 上限(ビット/パルス) | パルスが毎秒10億個なら(ビット/秒) |
|---|---|---|---|---|
| 50 km | 10 dB | 1e-01 | 1.52e-01 | 1.5e+08 |
| 100 km | 20 dB | 1e-02 | 1.45e-02 | 1.4e+07 |
| 200 km | 40 dB | 1e-04 | 1.44e-04 | 1.4e+05 |
| 300 km | 60 dB | 1e-06 | 1.44e-06 | 1442.7 |
| 400 km | 80 dB | 1e-08 | 1.44e-08 | 14.4 |
| 500 km | 100 dB | 1e-10 | 1.44e-10 | 約7 秒に1ビット |
| 600 km | 120 dB | 1e-12 | 1.44e-12 | 約693 秒に1ビット |
本稿の計算。上限は −log2(1 − η)(損失が大きいとき約 1.44η)[参考資料11]。損失0.2 dB/km、毎秒10億パルス(1 GHz)は説明用の仮定です。検出器の効率・雑音は考慮していない、理想的な上限です。中継器を使わない方式の「壁」の高さの目安であり、実際に出る鍵の量ではありません。
この壁の外へ出るには、量子中継器(次の記事で扱う)のほか、第8章の「信頼中継」「衛星」「ツインフィールド方式」といった工夫が使われます。
(2) 速度の壁 ― 遠くなるほど、鍵は「1時間に1ビット」の世界へ
距離とともに、鍵の出る速さは急に下がります。Lucamarini らの論文は、先行する実験の例として、標準的な光ファイバー50 kmで毎秒126万ビット、超低損失ファイバー404 km(測定器に依存しない方式)で1時間に1.16ビットを挙げています[参考資料12]。同じ「QKD」でも、距離で桁違いに違います。Boaron らは、毎秒2.5 GHzの繰り返しで、405 kmで毎秒6.5ビット、最大421 kmの鍵生成を報告しました[参考資料19](第8章の表)。
なぜ速さが問題かというと、第2章(4)の使い方によって、必要な鍵の量が違うからです。ワンタイムパッドでは通信量と同じ量の鍵が要り、毎秒数ビットではほとんど何も送れません。一方、短い鍵を頻繁に更新する共通鍵暗号の使い方なら、毎秒数ビット〜数千ビットでも役に立つ場面があります(本記事による解説)。
(3) 装置の穴 ― 理論の「理想」と、実際の装置のずれ
3つ目の壁が、もっとも本質的です。安全性の証明は、装置が理論どおりに動くことを前提にしています。実際の装置が、理論の前提からずれると、そのずれが「穴」になります。
- 光源の穴:理論は「光子がちょうど1個」を想定しますが、実際は弱いレーザー光を使うことが多く、1パルスに光子が2個以上含まれることがあります。複数の光子が含まれると、盗聴者が余った光子を取り出す余地が生まれます(光子数分離攻撃)。これへの対策がデコイ状態法で、強さの違う光を混ぜて送り、盗聴者の働きを見破ります。Hwang と Lo らが提案しました[参考資料14]。デコイを使うと、鍵の出方は損失 t に比例(t1)で済み、使わないと t2 に比例して急に悪くなる、と整理されています[参考資料2]。
- 検出器の穴:光を受ける検出器は、想定外の入力に対して、想定外の動作をすることがあります。Lydersen らは2010年に、市販の2種類の QKD 装置の検出器が、特別に調整した強い光で外部から制御できることを実験で示し、鍵が気づかれずに盗まれうると報告しました[参考資料13]。これは、見つかった穴が装置の実装にあり、理論には問題がなかった例です。その後、穴をふさぐ対策(装置の変更や、後述の方式)が研究されてきました。
穴をふさぐ方法には、段階があります。
| 方式 | 考え方 | 代表的な報告 | 注意 |
|---|---|---|---|
| デコイ状態法 | 強さの違う光を混ぜて、複数光子の影響を見積もる | Hwang 2003、Lo ら 2005[参考資料14] | 光源の穴に対する対策。検出器側の穴は別 |
| 測定器に依存しない方式(MDI-QKD) | 検出を中央の第三者の装置に任せ、検出器の穴を気にしなくてよくする | Lo ら 2012[参考資料15] | 光源側の装置は、なお想定どおりに動く必要がある |
| 装置に依存しない方式(DIQKD) | 「ベルの不等式の破れ」を測って、装置を信頼せずに安全を確かめる | Nadlinger ら 2022(トラップイオン)、Zhang ら 2022(原子、建物間400 m)[参考資料17・18] | 実験室の実証段階。鍵の量はわずか(下記) |
各方式の位置づけは Xu らのレビューに整理されている[参考資料16]。事実
DIQKD の実験の規模:Nadlinger らは、トラップイオン2個の光ファイバーによるもつれから、8時間で150万個のベル対を作り、95,628ビットの鍵を得たと報告しています[参考資料17]。Zhang らは、建物間400 mにある2個のルビジウム原子を使い、漸近の場合でもつれ生成1回あたり0.07ビットの鍵の出方を報告しました[参考資料18]。量子ビット1個1個を扱う実験室の実証で、通信網で使える速度・距離ではありません。2026年には、Liu らが、トラップイオンのメモリを使い、ファイバー10 km(有限長の解析つき)で、また漸近の場合は101 kmで正の鍵率となる、デバイス非依存 QKD の原理実証を報告しました。著者は、両方の距離が従来の報告を2桁以上上回る、としています[参考資料44](要旨のみ確認。次の記事「量子ネットワークと量子中継」で扱う量子中継器の部品の研究の一部です)。
遠距離の QKD では、届く光が極端に弱いので、1個の光子を見逃さず、雑音と間違えない検出器が決め手になります。Hadfield のレビューは、光量子情報用の単一光子検出器の種類と性能を整理しています[参考資料26]。超伝導体の細い線(ナノワイヤ)を使う検出器(SNSPD)は、Marsili らがケイ化タングステン(WSi)のナノワイヤで、波長1550 nm付近の光に93%のシステム検出効率を報告し[参考資料27]、その後 Reddy らが98.0 ± 0.5%を報告しています[参考資料28](いずれも極低温での実験室の値)。
この効率は、材料(非晶質の超伝導薄膜)・ナノワイヤの形・光を集める積層構造(誘電体の多層膜)・ファイバーとの結合を作り込んだ結果です。約1000 kmの実験(第8章)でも、雑音の極めて小さい超伝導検出器が使われたと報告されています[参考資料21]。一方、普通の通信波長では、InGaAs のアバランシェフォトダイオード(本シリーズ「光検出器」編)も使われ、暗計数(光がないのに出る信号)が雑音の源になります(本記事による解説)。
装置の穴は、理論ではなく部品の実際の特性から生まれます。ETSI の GS QKD 011 は、QKD に使う光部品の特性を測る仕様と手順を定めたもので、光源と単一光子検出器に特に注意を払っています[参考資料40]。測る量には、1パルスあたりの平均の光子数、光源の強度の長期安定性、検出効率の変動やタイミングのゆらぎ(ジッタ)などが含まれます[参考資料40]。ファイバー・レーザー・変調器・検出器の材料と作り込みの質が、そのまま「穴の大きさ」に影響する、ということです(本記事による解説。各部品の材料は、本シリーズの「光ファイバー」「半導体レーザー」「薄膜ニオブ酸リチウム」「光検出器」編を参照)。
正しくは、「理想的な装置と、明示した仮定のもとでは、安全性が数学的に証明できる」です[参考資料2・16]。しかし NSA は、実際に提供される安全性は、物理法則そのものではなく、ハードウェアと工学的設計で達成できる、より限られたものだと述べています[参考資料29]。ETSI も、装置のモジュールの物理的な侵入検知(侵入を検出したら、平文の秘密のパラメータを直ちに消去する)などを仕様化しています[参考資料41]。「物理法則で保証」は、装置の確認とセットで初めて意味を持つ言い方です。
8. 距離の壁を越える試み ― 信頼中継・衛星・ツインフィールド
第7章の壁を越えるために、3つの工夫が試されています。
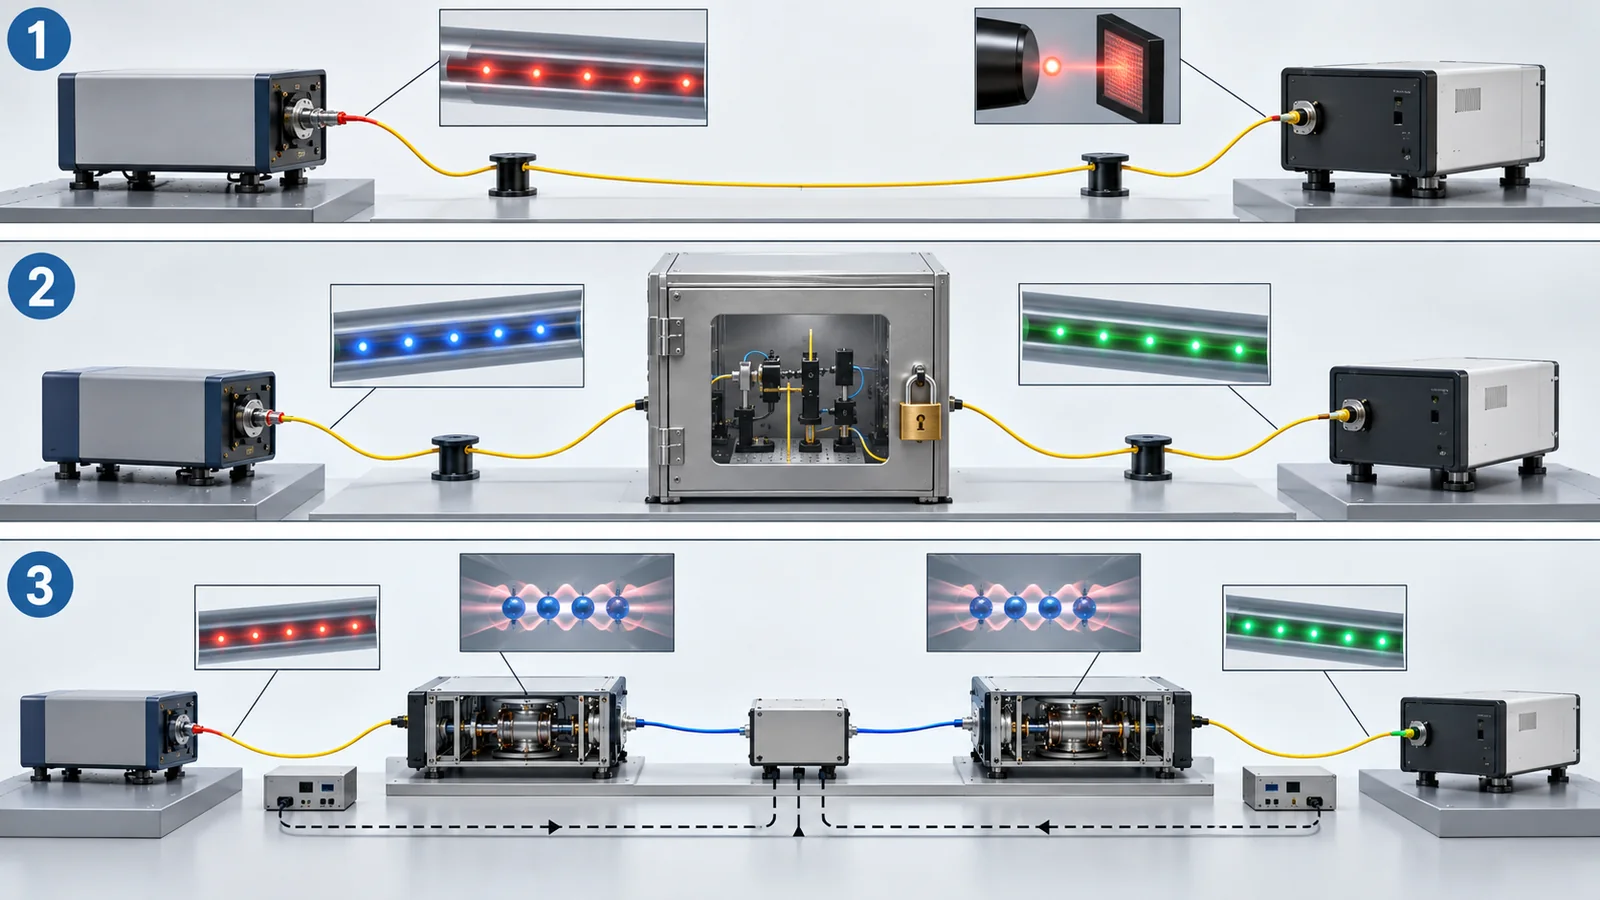
元のSVG・数値・出典を確認する
元SVGの説明:概念図(ベクター作図)。距離を延ばす3つの道。実験や運用の例は、下の表を参照。
- 信頼中継(トラステッドノード):区間ごとに QKD で鍵を作り、中継所でいったん鍵を受け渡して、端から端へ鍵を届けます。QKD ネットワークでは、しばしばこの形が使われます。ただし、中継所が盗聴者に乗っ取られると鍵が漏れます。Yin らは、中継はセキュリティ上のリスクを持つ、と明記しており[参考資料23]、NSA も、信頼中継は費用と内部者による脅威を増やす、としています[参考資料29]。日本では、東京の QKD ネットワークで行われた現場試験の報告があります(Sasaki ら)[参考資料25]。
- 衛星:宇宙空間は光の損失がごく小さいので、衛星で光を地上に降ろします。中国の「墨子号」の実験が、2017年以降、衛星から地上へ最大1,200 kmの鍵生成[参考資料22]、衛星から2つの地上局へもつれ光子を送って1,120 km離れた地上局どうしで鍵を作る実験[参考資料23]、地上のファイバー網と衛星の統合ネットワークの実験[参考資料24]を報告しています。
- ツインフィールド方式(TF-QKD):両端から弱い光を中央の測定所に送って干渉させる方式で、鍵の出方が距離に対して、η ではなく √η の傾向で減ります。Lucamarini らが2018年に提案し、「量子中継器を使わずに、2点間の限界を超えうる」としました[参考資料12]。中央の測定所が誰に制御されていても安全性が保たれる、という点も特徴です[参考資料12]。
主な実験を、何の値かを添えて並べます。方式も条件も違うので、鍵の量の大小で優劣はつけられません。
| 実験(年) | 方式 | 距離・規模 | 報告された鍵の出方(条件) | 読み方の注意 |
|---|---|---|---|---|
| Boaron ら(2018)[参考資料19] | 3状態タイムビン+デコイ1種、超低損失ファイバー、繰り返し2.5 GHz | 最大421 km | 405 kmで毎秒6.5ビット | 2点間のQKD。実験室のファイバーの値 |
| Chen ら(2020)[参考資料20] | ツインフィールド(SNS)、独立した2台のレーザー | 509 km | 絶対値は要旨に記載なし。「中継器なしの方式の相対限界の7倍超」と報告 | 有限長の効果を含む。限界との比較であり、毎秒のビット数ではない |
| Liu ら(2023)[参考資料21] | ツインフィールド(SNS)、超伝導検出器 | 1002 km | 1パルスあたり 9.53×10⁻¹²(漸近、1002 km)。有限長の効果を入れると 952 kmで 8.75×10⁻¹² | 1パルスあたりの値で、毎秒の値ではない。繰り返し周波数が1 GHzと仮定すると約0.01ビット/秒(本稿の仮定。実験の周波数は未確認) |
| Liao ら(2017)[参考資料22] | 衛星→地上、デコイ状態 | 最大1,200 km | キロヘルツ級 | 衛星が通過する間のみ。地上局は相手を信頼する形 |
| Yin ら(2020)[参考資料23] | 衛星からのもつれ配送、2地上局間 | 1,120 km | 毎秒0.12ビット(有限長) | 信頼中継が不要という点が特徴。鍵の量は小さい |
| Chen ら(2021)[参考資料24] | 地上のファイバー網+衛星2リンク(信頼中継) | 700超のファイバーQKDリンク、地上2,000 km超、全体で4,600 km | 衛星の典型的な通過で平均毎秒47.8キロビット | 信頼中継の構造。網の規模の実証で、中継所は信頼する前提 |
事実。値はいずれも論文の要旨に基づく報告値。方式・距離・条件(漸近か有限か、パルスあたりか毎秒か)が違うため、表の数値どうしで優劣はつけられません。
1002 kmの実験は、鍵が原理的に取り出せることを示したもので、1パルスあたりの値は約10−11です。これを毎秒の値に直すには繰り返し周波数が要り、仮に1 GHzなら100秒に1ビット弱になります(本稿の仮定による計算)。距離の記録は「できた」こと、鍵の速さは「使えるか」を表す、別の数字です。
第7章の表のとおり、100 kmごとに光は100分の1になります。ファイバーの損失が1 kmあたり0.01 dB小さくなるだけで、500 kmでの損失は5 dB(約3分の1)減ります(本稿の計算)。500 kmの実験(Chen ら)も、超低損失ファイバーを使ったと報告されています[参考資料20]。ガラスの純度・欠陥・界面(本シリーズ「光ファイバー」編)と、超伝導検出器の材料の質(暗計数の少なさ)が、そのまま到達距離に効いてくるわけです。これは、量子中継器の時代になっても変わらない、材料の仕事です(本記事による解説)。
9. 標準と各国機関の見方
QKD には、技術の標準と、各国の安全保障機関の見解の2種類の「ものさし」があります。混同しないようにしましょう。標準は、装置やネットワークの作り方・つなぎ方・試験の仕方を定めるもの、機関の見解は、国の重要な情報の守りに QKD を使うべきかについての判断です。
(1) 技術の標準(確認日 2026年10月16日)
- ITU-T(国際電気通信連合の標準化部門):QKD ネットワークの勧告が連番で整備されています。Y.3800(全体の概観、2019年10月)、Y.3801(機能要件)、Y.3802(機能アーキテクチャ)、Y.3803(鍵管理)、Y.3804(制御と管理。2025年4月版が有効)、X.1710(QKD ネットワークのセキュリティの枠組み)、X.1711(QKD ネットワークでの QKD プロトコルの枠組み、2026年3月)。いずれも「有効(in force)」と表示されています[参考資料32・33・34・35・36・37・45]。
- ETSI(欧州電気通信標準化機構):QKD の産業仕様グループが、仕様(GS)と報告書(GR)を出しています。たとえば GS QKD 014(アプリケーションが QKD 網から鍵を受け取る REST の API、2019年2月)[参考資料39]、GS QKD 011(光部品の特性の測り方、2016年5月)[参考資料40]、GS QKD 008(QKD モジュールのセキュリティ仕様、2010年12月)[参考資料41]、GS QKD 016(Common Criteria の保護プロファイル、V2.1.1、2024年1月)、GR QKD 007(用語集、V1.2.1、2026年1月)、GS QKD 020(相互運用できる鍵管理システムの REST API、V1.1.1、2026年6月)[参考資料38]。
- ISO/IEC:ISO/IEC 23837-1:2023(QKD のセキュリティ要件・試験・評価方法 第1部:要件。2023年8月)と、同-2:2023(第2部:評価と試験の方法。2023年9月)。Common Criteria(ISO/IEC 15408 シリーズ)を使った QKD の安全評価の枠組みを定めています[参考資料42・43]。本文は有料のため、題名と要旨の確認にとどめています。なお、ISO/IEC の量子技術の合同委員会(IEC/ISO JTC 3)は、適用範囲に量子通信を含み、作業部会に WG 16「量子通信」を置いています(確認日 2026年10月16日)[参考資料46]。
標準は、推奨や仕様であって、「これに適合すれば安全」という保証ではありません。たとえば GS QKD 014 は、鍵を受け取るインターフェースの規格で、鍵の作り方の安全性そのものは対象外です(規格の適用範囲に「QKD ネットワークがどう鍵を共有するかは範囲外」と記載)[参考資料39]。
(2) 各国機関の見解
| 機関 | 見解(公式文書の記載) | 確認した資料・日付 |
|---|---|---|
| 米国 NSA | 国家安全保障システム(NSS)の通信の保護に、QKD と量子暗号を推奨しない。挙げる理由は、認証を提供しないこと、専用機器が要ること、費用と内部者の脅威の増加(信頼中継)、実装の検証が難しいこと、サービス拒否の危険。PQC のほうが費用対効果が高く維持しやすい、とする。この限界が克服されない限り、NSS 向けに QKD 製品を認証・承認する予定はない | NSA の公式ページ。公式ページに本稿の環境から接続できず、インターネットアーカイブ保存版(2026年1月3日付)の本文を読んだ[参考資料29] |
| 英国 NCSC | 政府・軍の用途での QKD の使用を支持しない。PQC を最良の対策とし、他の分野でも QKD に鍵の生成・配送を単独で頼るべきではないとする。QKD の利用を、重要システムの評価の根拠にしない | NCSC ホワイトペーパー(版1.0、2025年8月5日公開)[参考資料30] |
| 仏 ANSSI・独 BSI・蘭 NLNCSA・スウェーデン国家通信保安庁 | QKD は専用の通信基盤が要り、機能に大きな制約があるためニッチな用途にしか向かない。安全性の成熟度も十分でない。量子耐性の環境への移行のためには、既存の暗号システムと互換性の高い PQC の導入を優先すべき | 4機関の共同の立場文書(ANSSI のページ、2024年1月25日公開)[参考資料31] |
| 欧州委員会(EuroQCI) | 推進する立場の計画。EU全域に、ファイバーの地上部分と衛星部分からなる量子通信基盤を整備する。2023〜2025年の第1段階で、国ごとのネットワークと産業界のプロジェクトが進められた。2024年1月からは、QKD の技術とサービスを、認証を見据えて評価・検証する試験基盤(NOSTRADAMUS、4年間)も始まった | 欧州委員会の EuroQCI のページ(確認日 2026年10月16日)[参考資料47] |
事実。各機関の見解は、主に政府・軍・国の重要な通信の守りについての判断で、研究や、他の用途での QKD の価値を否定するものではありません。EuroQCI は、導入の立場の計画で、機関の見解とは目的が違います(本記事による解説)。
機関の見解は、むしろ逆です。NCSC は PQC を「主要な対策」とし[参考資料30]、ANSSI など4機関も PQC の導入を優先すべきとしています[参考資料31]。QKD は専用の光回線が要り、認証が別に必要で、インターネットの暗号の置き換えにはならない、という整理です。
一方、ETSI のページは、QKD を PQC に補完的な技術と位置づけ、PQC の残るリスクへの追加の守りになりうる、と述べています[参考資料38]。「代わり」ではなく「補う」という見方もある一方で、その価値は用途と運用で決まる、というのが現状の整理です(本記事による解説)。
10. QKD と PQC の違いと使い分け
QKD と PQC は、どちらも「量子コンピュータが来ても、鍵を安全に共有する」ことを目指しますが、守り方が違います。
| 比べる点 | QKD | PQC |
|---|---|---|
| 安全性の根拠 | 光の量子的な性質。理論は装置の理想を仮定する[参考資料2] | 新しい数学の問題の難しさへの信頼(次の記事で扱う) |
| 認証 | 提供しない。別の方法(PQC や事前共有鍵)が要る[参考資料29・30] | 署名方式が標準化されている(FIPS 204・205 など。次の記事) |
| 導入 | 専用の光回線と装置。ソフトウェアでは導入できない[参考資料29] | ソフトウェアの更新が中心(既存の通信機器に載せられる) |
| 距離 | 損失で制限される。信頼中継・衛星などが要る(第7・8章) | 距離の制限はない(普通のネットワークの上で動く) |
| 更新・修正 | ハードウェアなので、更新や修正が難しい[参考資料29] | ソフトウェアとして更新できる |
| 標準 | ITU-T Y.3800系、ETSI GS QKD、ISO/IEC 23837(第9章) | NIST FIPS 203・204・205 など(次の記事) |
事実/本稿の計算(整理)。PQC の欄は、次の記事「耐量子計算機暗号」編で、一次情報とともに詳しく確認します。
本稿は、特定の方式の優劣を述べず、使い分けの助言もしません。公式文書が述べていることだけを並べると、次のようになります。NCSC:PQC が最良の対策。QKD に鍵の生成・配送を単独で頼らない[参考資料30]。4機関:QKD はニッチ。PQC を優先[参考資料31]。NSA:NSS には推奨しない[参考資料29]。ETSI:QKD は PQC に補完的で、層をなす対策の一部になりうる[参考資料38]。決めるのは、守る情報・距離・費用・運用です。
QKD 以外の「量子通信」
量子通信という言葉は、QKD より広く使われます。NCSC は、「量子ネットワーク」と呼ばれるものを3つに分けています:①古典的な安全機能を量子技術で置き換えるもの(QKD はこの例)、②古典のネットワークに量子部品でしかできない機能を加えるもの(量子センサーのネットワークなど)、③もつれた量子状態を量子機器の間に配る、本来の意味の量子ネットワークです[参考資料30]。また、量子の予測不可能さを使う量子乱数発生器(QRNG)も、鍵を作る材料になる乱数の源として研究されています[参考資料30]。③は、遠く離れた量子コンピュータどうしをつなぐ将来の基盤にもなりえます。次の記事「量子ネットワークと量子中継」で扱います。
11. 評価・標準の読み方
QKD の「進み具合」は、①鍵がどれだけ速く・どこまで出るか(鍵生成率と距離)、②理論上の安全性(安全性証明の仮定)、③実装の安全性(装置の穴の検証)、④ネットワークとしての運用、の4つの「ものさし」で測られます。①は、実験の数値で報告されますが、距離・方式・「漸近か有限か」「パルスあたりか毎秒か」の条件が数値ごとに違います。②は、仮定がなにかで意味が変わります。③は、標準や評価制度(Common Criteria など)で扱われ始めています。確認日は2026年10月16日です。
| 評価項目 | 代表的なベンチマーク・評価手法(名称・出典) | 標準・指針(ITU-T・ETSI・ISO/IEC など) | 読み方の注意 |
|---|---|---|---|
| 鍵の出る速さと距離 | 鍵生成率(ビット/秒、またはビット/パルス)と損失・距離。中継器なしの上限(Pirandola ら、2017)[参考資料11]事実 | 確認できなかった(鍵生成率の共通の合格基準を定めた標準は確認できなかった) | パルスあたりか毎秒か、漸近か有限か、方式(2点間・ツインフィールド・衛星)を揃えて比べる |
| 理論上の安全性 | 安全性の証明(Shor と Preskill、2000)、実用装置の安全性のレビュー(Scarani ら、2009、Xu ら、2020)[参考資料5・2・16]事実 | ISO/IEC 23837-1:2023(QKD の安全機能要件。Common Criteria の枠組み)[参考資料42]事実 | 証明には仮定がある(光源・検出器・乱数の信頼など)。仮定が実装で成り立つかは別問題 |
| 実装の安全性(装置の穴) | 検出器などへの攻撃の実験と対策(Lydersen ら、2010 など)、測定器非依存方式(Lo ら、2012)、装置非依存方式の実験(Nadlinger ら、Zhang ら、2022)[参考資料13・15・17・18]事実 | ETSI GS QKD 008(モジュールのセキュリティ、2010年12月)、011(光部品の特性、2016年5月)、016(Common Criteria 保護プロファイル、V2.1.1、2024年1月)、ISO/IEC 23837-2:2023(評価と試験の方法)[参考資料41・40・38・43]事実 | 本文が有料の規格は題名・適用範囲の確認にとどめ、要求事項の中身は書いていない。「規格に適合」は、どの要求事項かを確認する |
| ネットワークの構成・運用 | 確認できなかった(共通のベンチマークは確認していない) | ITU-T Y.3800(概観)、Y.3801(要件)、Y.3802(アーキテクチャ)、Y.3803(鍵管理)、Y.3804(制御・管理、2025年4月)、X.1710(セキュリティ枠組み)[参考資料32・33・34・35・36・37]事実 | 勧告の本文は確認していない(題名と状態のみ)。信頼中継の信頼は、標準では保証されない |
| アプリケーションとの接続 | 確認できなかった | ETSI GS QKD 014 V1.1.1(2019年2月)。HTTPS・JSON の REST API。鍵の作り方は範囲外[参考資料39]事実 | 鍵を受け取る側の仕様で、鍵の安全性を評価するものではない |
| 国としての採用の可否 | —(評価ではなく、機関の判断) | NSA、NCSC(2025年8月)、ANSSI・BSI・NLNCSA・スウェーデン(2024年1月)の見解(第9章)。標準ではなく、法的な拘束力の有無は個々に異なる[参考資料29・30・31]事実 | 自国の政府用途の判断であり、他国・他用途にそのまま当てはまるとは限らない |
表の整理は本稿の計算(整理)。番号・題名・状態は ITU-T・ETSI・ISO の公式ページで確認(確認日 2026年10月16日)。
読み方の注意(素材技術者向け)
- 「物理法則で安全」と「この装置が安全」は別です:前者は理論の話、後者は装置の検証の話です。装置を作る側(光源・検出器・ファイバー)の材料の品質が、後者を決めます(第7章)。
- 鍵の「量」の数字は、条件を揃えて読む:「1000 km で成功」「毎秒数ビット」「1パルスあたり10−11」は、別の量です(第8章の表)。
- 標準と機関の見解は、拘束力が違います:ITU-T・ETSI・ISO/IEC の規格は、一般に、法令や契約で引用されて初めて拘束力を持つ位置づけです(本記事による解説)。機関の見解は、その国の政府調達や運用の方針に関わりますが、他の組織を直接拘束するとは限りません。
- 計画と達成を分ける:EuroQCI など、整備中・計画中のネットワークは、「未確定/将来」として読みます。
12. 用語集
- QKD(量子鍵配送)
- 光の量子的な性質を使って、離れた二人が共通の秘密の鍵を作る方法。
- 鍵
- 暗号化と復号に使う秘密の乱数列。
- 共通鍵暗号
- 送る人と受け取る人が同じ鍵を持つ暗号。AES など。速い。
- 公開鍵暗号
- 公開の鍵(南京錠)と秘密の鍵の組を使う暗号。計算の難しさに安全性を頼る。
- 鍵配送問題
- 共通鍵を、盗み聞きされずに最初にどう共有するか、という問題。
- ワンタイムパッド
- メッセージと同じ長さのランダムな鍵を1回だけ使う暗号。原理的に破れないが、鍵を大量に使う。
- 光子
- 光の最小単位(光の粒)。
- 基底(測り方)
- 量子の状態をどの向きで測るか。本記事では「測り方A(北南)・B(東西)」。
- BB84
- 1984年に Bennett と Brassard が提案した、最初の QKD の方式。
- 複製不可能性(no-cloning)
- 未知の量子状態を、元を壊さずに複製できないという原理。
- 傍受再送
- 光を途中で測り、結果どおりの光を送り直す、最も単純な盗聴。
- シフティング(突き合わせ)
- 測り方が一致した光だけを残す手順。
- 誤り率(QBER)
- 残ったビットのうち、AliceとBobで食い違う割合。
- 誤り訂正
- 公開の通信で、ビット列の食い違いを直す手順。
- プライバシー増幅(秘密の圧縮)
- 盗聴者が知り得た情報を消すため、鍵を短く混ぜる手順。
- 認証
- 通信相手が本物で、通信が改ざんされていないことの確認。QKD 自体は提供しない。
- デコイ状態法
- 強さの違う光を混ぜて送り、複数光子による穴を見破る方法。
- MDI-QKD
- 測定器に依存しない QKD。検出を第三者の装置に任せ、検出器の穴を除く。
- DIQKD
- 装置に依存しない QKD。ベルの不等式の破れで、装置を信頼せずに安全を確かめる。
- 信頼中継
- 中継所で鍵を受け渡して距離を延ばす方法。中継所を信頼する前提。
- ツインフィールド(TF-QKD)
- 両端から中央の測定所へ光を送る方式。鍵の出方が√ηの傾向で減る。
- 量子中継器
- もつれを使って量子の状態を遠くへつなぐ将来の装置(次の記事)。
- SNSPD
- 超伝導のナノワイヤで1個の光子を検出する素子。極低温で動かす。
- PQC(耐量子計算機暗号)
- 量子コンピュータでも破られにくいと考えられる、新しい数学に基づく暗号。
- QRNG
- 量子の予測不可能性を使って乱数を作る装置。
13. 参考資料(一次情報)
- Bennett C. H., Brassard G. "Quantum cryptography: Public key distribution and coin tossing", Theor. Comput. Sci. 560, 7–11 (2014), DOI 10.1016/j.tcs.2014.05.025 (reprint of the 1984 conference paper; arXiv:2003.06557) — doi.org/10.1016/j.tcs.2014.05.025
- Scarani V. et al. "The security of practical quantum key distribution", Rev. Mod. Phys. 81, 1301–1350 (2009), DOI 10.1103/RevModPhys.81.1301 (arXiv:0802.4155) — doi.org/10.1103/RevModPhys.81.1301
- Gisin N., Ribordy G., Tittel W., Zbinden H. "Quantum cryptography", Rev. Mod. Phys. 74, 145–195 (2002), DOI 10.1103/RevModPhys.74.145 — doi.org/10.1103/RevModPhys.74.145
- Wootters W. K., Zurek W. H. "A single quantum cannot be cloned", Nature 299, 802–803 (1982), DOI 10.1038/299802a0 — doi.org/10.1038/299802a0
- Shor P. W., Preskill J. "Simple Proof of Security of the BB84 Quantum Key Distribution Protocol", Phys. Rev. Lett. 85, 441–444 (2000), DOI 10.1103/PhysRevLett.85.441 — doi.org/10.1103/PhysRevLett.85.441
- Ekert A. K. "Quantum cryptography based on Bell's theorem", Phys. Rev. Lett. 67, 661–663 (1991), DOI 10.1103/PhysRevLett.67.661 — doi.org/10.1103/PhysRevLett.67.661
- Diffie W., Hellman M. "New directions in cryptography", IEEE Trans. Inf. Theory 22, 644–654 (1976), DOI 10.1109/TIT.1976.1055638 — doi.org/10.1109/TIT.1976.1055638
- Rivest R. L., Shamir A., Adleman L. "A method for obtaining digital signatures and public-key cryptosystems", Commun. ACM 21, 120–126 (1978), DOI 10.1145/359340.359342 — doi.org/10.1145/359340.359342
- Shannon C. E. "Communication Theory of Secrecy Systems", Bell Syst. Tech. J. 28, 656–715 (1949), DOI 10.1002/j.1538-7305.1949.tb00928.x — doi.org/10.1002/j.1538-7305.1949.tb00928.x
- Wegman M. N., Carter J. L. "New hash functions and their use in authentication and set equality", J. Comput. Syst. Sci. 22, 265–279 (1981), DOI 10.1016/0022-0000(81)90033-7 — doi.org/10.1016/0022-0000(81)90033-7
- Pirandola S., Laurenza R., Ottaviani C., Banchi L. "Fundamental limits of repeaterless quantum communications", Nat. Commun. 8, 15043 (2017), DOI 10.1038/ncomms15043 — nature.com/articles/ncomms15043
- Lucamarini M., Yuan Z. L., Dynes J. F., Shields A. J. "Overcoming the rate–distance limit of quantum key distribution without quantum repeaters", Nature 557, 400–403 (2018), DOI 10.1038/s41586-018-0066-6 — nature.com/articles/s41586-018-0066-6
- Lydersen L. et al. "Hacking commercial quantum cryptography systems by tailored bright illumination", Nat. Photon. 4, 686–689 (2010), DOI 10.1038/nphoton.2010.214 — nature.com/articles/nphoton.2010.214
- Lo H.-K., Ma X., Chen K. "Decoy State Quantum Key Distribution", Phys. Rev. Lett. 94, 230504 (2005), DOI 10.1103/PhysRevLett.94.230504 (see also Hwang W.-Y., Phys. Rev. Lett. 91, 057901 (2003), DOI 10.1103/PhysRevLett.91.057901) — doi.org/10.1103/PhysRevLett.94.230504
- Lo H.-K., Curty M., Qi B. "Measurement-Device-Independent Quantum Key Distribution", Phys. Rev. Lett. 108, 130503 (2012), DOI 10.1103/PhysRevLett.108.130503 — doi.org/10.1103/PhysRevLett.108.130503
- Xu F., Ma X., Zhang Q., Lo H.-K., Pan J.-W. "Secure quantum key distribution with realistic devices", Rev. Mod. Phys. 92, 025002 (2020), DOI 10.1103/RevModPhys.92.025002 — doi.org/10.1103/RevModPhys.92.025002
- Nadlinger D. P. et al. "Experimental quantum key distribution certified by Bell's theorem", Nature 607, 682–686 (2022), DOI 10.1038/s41586-022-04941-5 — nature.com/articles/s41586-022-04941-5
- Zhang W. et al. "A device-independent quantum key distribution system for distant users", Nature 607, 687–691 (2022), DOI 10.1038/s41586-022-04891-y — nature.com/articles/s41586-022-04891-y
- Boaron A. et al. "Secure Quantum Key Distribution over 421 km of Optical Fiber", Phys. Rev. Lett. 121, 190502 (2018), DOI 10.1103/PhysRevLett.121.190502 — doi.org/10.1103/PhysRevLett.121.190502
- Chen J.-P. et al. "Sending-or-Not-Sending with Independent Lasers: Secure Twin-Field Quantum Key Distribution over 509 km", Phys. Rev. Lett. 124, 070501 (2020), DOI 10.1103/PhysRevLett.124.070501 — doi.org/10.1103/PhysRevLett.124.070501
- Liu Y. et al. "Experimental Twin-Field Quantum Key Distribution over 1000 km Fiber Distance", Phys. Rev. Lett. 130, 210801 (2023), DOI 10.1103/PhysRevLett.130.210801 — doi.org/10.1103/PhysRevLett.130.210801
- Liao S.-K. et al. "Satellite-to-ground quantum key distribution", Nature 549, 43–47 (2017), DOI 10.1038/nature23655 — nature.com/articles/nature23655
- Yin J. et al. "Entanglement-based secure quantum cryptography over 1,120 kilometres", Nature 582, 501–505 (2020), DOI 10.1038/s41586-020-2401-y — nature.com/articles/s41586-020-2401-y
- Chen Y.-A. et al. "An integrated space-to-ground quantum communication network over 4,600 kilometres", Nature 589, 214–219 (2021), DOI 10.1038/s41586-020-03093-8 — nature.com/articles/s41586-020-03093-8
- Sasaki M. et al. "Field test of quantum key distribution in the Tokyo QKD Network", Opt. Express 19, 10387–10409 (2011), DOI 10.1364/OE.19.010387 — doi.org/10.1364/OE.19.010387
- Hadfield R. H. "Single-photon detectors for optical quantum information applications", Nat. Photon. 3, 696–705 (2009), DOI 10.1038/nphoton.2009.230 — doi.org/10.1038/nphoton.2009.230
- Marsili F. et al. "Detecting single infrared photons with 93% system efficiency", Nat. Photon. 7, 210–214 (2013), DOI 10.1038/nphoton.2013.13 (arXiv:1209.5774) — arxiv.org/abs/1209.5774
- Reddy D. V., Nerem R. R., Nam S. W., Mirin R. P., Verma V. B. "Superconducting nanowire single-photon detectors with 98% system detection efficiency at 1550 nm", Optica 7, 1649–1653 (2020), DOI 10.1364/OPTICA.400751 — doi.org/10.1364/OPTICA.400751
- NSA (National Security Agency) "Quantum Key Distribution (QKD) and Quantum Cryptography (QC)"(ウェブページ。2026年10月16日時点で、公式ページには本稿の環境から接続できず、同じURLのインターネットアーカイブの保存版の本文を読んだ) — nsa.gov/Cybersecurity/Quantum-Key-Distribution-QKD-and-Quantum-Cryptography-QC/
- NCSC (UK National Cyber Security Centre) "Quantum networking technologies"(ホワイトペーパー、版1.0、2025年8月5日公開) — ncsc.gov.uk/whitepaper/quantum-security-technologies
- ANSSI, BSI, NLNCSA, Swedish NCSA "Position Paper on Quantum Key Distribution"(ANSSI のページ、2024年1月25日公開) — cyber.gouv.fr/en/publications/jointly-led-international-publications/position-pa
- ITU-T 勧告 Y.3800(2019年10月)"Overview on networks supporting quantum key distribution"(状態:有効) — itu.int/rec/T-REC-Y.3800/en
- ITU-T 勧告 Y.3801(2020年4月)"Functional requirements for quantum key distribution networks"(状態:有効) — itu.int/rec/T-REC-Y.3801/en
- ITU-T 勧告 Y.3802(2020年12月)"Quantum key distribution networks – Functional architecture"(状態:有効。2023年11月に追補1) — itu.int/rec/T-REC-Y.3802/en
- ITU-T 勧告 Y.3803(2020年12月)"Quantum key distribution networks – Key management"(状態:有効。2023年11月に追補1) — itu.int/rec/T-REC-Y.3803/en
- ITU-T 勧告 Y.3804(2025年4月)"Quantum key distribution networks – Control and management"(状態:有効。2020年9月版を置き換え) — itu.int/rec/T-REC-Y.3804/en
- ITU-T 勧告 X.1710(2020年10月)"Security framework for quantum key distribution networks"(状態:有効) — itu.int/rec/T-REC-X.1710/en
- ETSI Quantum Key Distribution (QKD) 委員会のページ(ETSI の Group Specification・Group Report の一覧。2026年10月16日確認) — etsi.org/committee/qkd
- ETSI GS QKD 014 V1.1.1(2019年2月)"Quantum Key Distribution (QKD); Protocol and data format of REST-based key delivery API" — etsi.org/deliver/etsi_gs/QKD/001_099/014/01.01.01_60/gs_qkd014v010101p.pdf
- ETSI GS QKD 011 V1.1.1(2016年5月)"Quantum Key Distribution (QKD); Component characterization: characterizing optical components for QKD systems" — etsi.org/deliver/etsi_gs/QKD/001_099/011/01.01.01_60/gs_QKD011v010101p.pdf
- ETSI GS QKD 008 V1.1.1(2010年12月)"Quantum Key Distribution (QKD); QKD Module Security Specification" — etsi.org/deliver/etsi_gs/QKD/001_099/008/01.01.01_60/gs_qkd008v010101p.pdf
- ISO/IEC ISO/IEC 23837-1:2023 "Information security — Security requirements, test and evaluation methods for quantum key distribution — Part 1: Requirements"(ISO のページ。2023年8月発行、ISO/IEC JTC 1/SC 27) — iso.org/standard/77097.html
- ISO/IEC ISO/IEC 23837-2:2023 "… — Part 2: Evaluation and testing methods"(ISO のページ。2023年9月発行) — iso.org/standard/77309.html
- Liu W.-Z. et al. "Long-lived remote ion–ion entanglement for scalable quantum repeaters", Nature 652, 51 (2026; published online 2 February 2026), DOI 10.1038/s41586-026-10177-4 — nature.com/articles/s41586-026-10177-4
- ITU-T 勧告 X.1711(2026年3月)"Framework of quantum key distribution (QKD) protocols in QKD networks"(状態:有効。2026年10月16日確認) — itu.int/rec/T-REC-X.1711/en
- IEC/ISO JTC 3 iso.org の委員会ページ "Quantum technologies"(適用範囲に量子通信を含み、作業部会に WG 16 量子通信がある。2026年10月16日確認) — iso.org/committee/10138914.html
- European Commission "European Quantum Communication Infrastructure - EuroQCI"(Shaping Europe's digital future) — digital-strategy.ec.europa.eu/en/policies/european-quantum-communication-infrast
14. 主張と出典の対応表(監査)
| 本文の主張 | 根拠 | 区分 |
|---|---|---|
| BB84 は Bennett と Brassard が1984年に提案した最初の QKD 方式で、BB84 の原論文も複製不可能性を安全の根拠に挙げていること | BB84 の原論文の再録、Scarani らのレビュー 出典1 https://doi.org/10.1016/j.tcs.2014.05.025 出典2 https://doi.org/10.1103/RevModPhys.81.1301 | 事実 |
| 未知の量子状態は複製できないこと(複製不可能性) | Wootters と Zurek(1982) 出典4 https://doi.org/10.1038/299802a0 | 事実 |
| QKD の設定(量子チャンネルと認証された古典チャンネル)、傍受再送で Q=p/4、シフティング、プライバシー増幅に2-universal ハッシュ、片方向の後処理で単一光子の BB84 の限界が約11%、鍵の割合 1−2h(Q) | Scarani らのレビュー(第I章、第III章、第IV章) 出典2 https://doi.org/10.1103/RevModPhys.81.1301 | 事実 |
| BB84 の安全性の簡単な証明が存在すること(Shor と Preskill) | Shor と Preskill(2000)の要旨 出典5 https://doi.org/10.1103/PhysRevLett.85.441 | 事実 |
| Ekert が1991年に、もつれ光子対を使う QKD の方式を提案したこと | Ekert(1991)の題名・書誌 出典6 https://doi.org/10.1103/PhysRevLett.67.661 | 事実 |
| 公開鍵暗号の考え方(Diffie と Hellman、1976)と RSA(Rivest ら、1978)の題名・書誌 | 両論文の書誌(Crossref で確認) 出典7 https://doi.org/10.1109/TIT.1976.1055638 出典8 https://doi.org/10.1145/359340.359342 | 事実 |
| Shannon が1949年に暗号の秘密性の理論を示したこと(ワンタイムパッドの完全な秘密性) | Shannon(1949)の題名・書誌、Scarani らのレビューの記述 出典9 https://doi.org/10.1002/j.1538-7305.1949.tb00928.x 出典2 https://doi.org/10.1103/RevModPhys.81.1301 | 事実 |
| 短い事前共有鍵で情報理論的に安全な認証ができる方式(Wegman と Carter)が存在すること | Wegman と Carter(1981)の題名・書誌、Scarani らの記述 出典10 https://doi.org/10.1016/0022-0000(81)90033-7 出典2 https://doi.org/10.1103/RevModPhys.81.1301 | 事実 |
| 量子中継器なしの鍵生成の上限は、損失が大きいとき約1.44η ビット/使用であること | Pirandola ら(2017)の本文 出典11 https://www.nature.com/articles/ncomms15043 | 事実 |
| ツインフィールド QKD の提案:鍵の出方が√η に依存し、測定所を誰が制御していても成り立つこと。先行実験の値(50 kmで毎秒126万ビット、404 kmで1時間に1.16ビット) | Lucamarini ら(2018)の要旨 出典12 https://www.nature.com/articles/s41586-018-0066-6 | 事実 |
| 市販の2種類の QKD 装置の検出器が、調整した強い光で外部から制御できると実験で示されたこと | Lydersen ら(2010)の要旨 出典13 https://www.nature.com/articles/nphoton.2010.214 | 事実 |
| デコイ状態法の提案(Hwang、Lo ら)。MDI-QKD(Lo ら、2012)。装置依存性を扱った QKD のレビュー(Xu ら、2020) | 各論文の題名・書誌(Crossref で確認) 出典14 https://doi.org/10.1103/PhysRevLett.94.230504 出典15 https://doi.org/10.1103/PhysRevLett.108.130503 出典16 https://doi.org/10.1103/RevModPhys.92.025002 | 事実 |
| DIQKD の実験:トラップイオンで8時間・150万ベル対から95,628ビット。ルビジウム原子(建物間400 m)で漸近の場合にもつれ生成1回あたり0.07ビット。2026年にトラップイオンのメモリで10 km(有限長)・101 km(漸近) | Nadlinger ら、Zhang ら(2022)、Liu ら(2026)の要旨 出典17 https://www.nature.com/articles/s41586-022-04941-5 出典18 https://www.nature.com/articles/s41586-022-04891-y 出典44 https://www.nature.com/articles/s41586-026-10177-4 | 事実未確定/将来 |
| 421 km・405 kmで毎秒6.5ビット(2.5 GHz、3状態タイムビン+デコイ1種) | Boaron ら(2018)の要旨 出典19 https://doi.org/10.1103/PhysRevLett.121.190502 | 事実 |
| 509 kmのツインフィールド(SNS、独立2台のレーザー、有限長を含む)で、中継器なしの方式の相対限界の7倍超 | Chen ら(2020)の要旨 出典20 https://doi.org/10.1103/PhysRevLett.124.070501 | 事実 |
| 1002 kmのツインフィールドで、漸近の場合1パルスあたり9.53×10⁻¹²、有限長を考慮した952 kmで8.75×10⁻¹² | Liu ら(2023)の要旨(APS のページ) 出典21 https://doi.org/10.1103/PhysRevLett.130.210801 | 事実 |
| 衛星から地上へ最大1,200 km、キロヘルツ級の鍵 | Liao ら(2017)の要旨 出典22 https://www.nature.com/articles/nature23655 | 事実 |
| 衛星からのもつれ配送で、1,120 km離れた2地上局間で毎秒0.12ビット(信頼中継なし)。中継は安全上のリスクを持つと記載 | Yin ら(2020)の要旨 出典23 https://www.nature.com/articles/s41586-020-2401-y | 事実 |
| 700超のファイバーQKDリンクと衛星2リンクの統合ネットワーク。衛星の典型的な通過で平均毎秒47.8キロビット。信頼中継の構造。全体で4,600 km | Chen ら(2021)の要旨 出典24 https://www.nature.com/articles/s41586-020-03093-8 | 事実 |
| 東京で QKD ネットワークの運用実験が行われたこと | Sasaki ら(2011)の題名・書誌 出典25 https://doi.org/10.1364/OE.19.010387 | 事実 |
| 単一光子検出器の総説。WSi ナノワイヤで1550 nm付近の93%、後に98.0±0.5%のシステム検出効率 | Hadfield(2009)、Marsili ら(2013、arXiv)、Reddy ら(2020) 出典26 https://doi.org/10.1038/nphoton.2009.230 出典27 https://arxiv.org/abs/1209.5774 出典28 https://doi.org/10.1364/OPTICA.400751 | 事実 |
| NSA が NSS の通信保護に QKD と量子暗号を推奨せず、認証の欠如・専用機器・費用と内部者の脅威・検証の難しさ・サービス拒否を挙げていること。実際の安全性は物理法則ではなくハードウェアと設計で達成できる限られたものとする記述 | NSA の公式ページ(インターネットアーカイブ保存版を読んだ。2026年10月16日確認) 出典29 https://www.nsa.gov/Cybersecurity/Quantum-Key-Distribution-QKD-and-Quantum-Cryptography-QC/ | 事実 |
| NCSC が政府・軍の用途での QKD を支持せず、PQC を最良の対策とし、QKD を単独で頼るべきでないとしていること。認証の2つの方法。量子ネットワークの3分類。QRNG | NCSC ホワイトペーパー(版1.0、2025年8月5日) 出典30 https://www.ncsc.gov.uk/whitepaper/quantum-security-technologies | 事実 |
| ANSSI・BSI・NLNCSA・スウェーデンの4機関が、QKD はニッチな用途にのみ向き、安全性の成熟度は不十分で、PQC を優先すべきとしていること | 共同の立場文書の紹介ページ(ANSSI、2024年1月25日) 出典31 https://cyber.gouv.fr/en/publications/jointly-led-international-publications/position-paper-on-quantum-key-distribution/ | 事実 |
| ITU-T Y.3800・Y.3801・Y.3802・Y.3803・Y.3804(2025年4月版)・X.1710・X.1711(2026年3月)の番号・題名・状態(有効) | ITU-T の勧告ページ 出典32 https://www.itu.int/rec/T-REC-Y.3800/en 出典33 https://www.itu.int/rec/T-REC-Y.3801/en 出典34 https://www.itu.int/rec/T-REC-Y.3802/en 出典35 https://www.itu.int/rec/T-REC-Y.3803/en 出典36 https://www.itu.int/rec/T-REC-Y.3804/en 出典37 https://www.itu.int/rec/T-REC-X.1710/en 出典45 https://www.itu.int/rec/T-REC-X.1711/en | 事実 |
| IEC/ISO JTC 3 が適用範囲に量子通信を含み、作業部会に WG 16「量子通信」を置いていること | ISO の委員会ページ(確認日 2026年10月16日) 出典46 https://www.iso.org/committee/10138914.html | 事実 |
| ETSI の QKD 仕様・報告書の一覧(GS QKD 016 V2.1.1、GR QKD 007 V1.2.1、GS QKD 020 V1.1.1 を含む)と、QKD を PQC に補完的な技術とする記述 | ETSI の QKD 委員会のページ 出典38 https://www.etsi.org/committee/qkd | 事実 |
| GS QKD 014 V1.1.1(2019年2月)の題名と適用範囲(REST・HTTPS・JSON。鍵の作り方は範囲外) | ETSI の仕様書 PDF 出典39 https://www.etsi.org/deliver/etsi_gs/QKD/001_099/014/01.01.01_60/gs_qkd014v010101p.pdf | 事実 |
| GS QKD 011 V1.1.1(2016年5月)が光部品の特性の測り方を定め、光源と単一光子検出器に特に注意を払うこと。測る量(平均光子数、強度の安定性、ジッタなど) | ETSI の仕様書 PDF 出典40 https://www.etsi.org/deliver/etsi_gs/QKD/001_099/011/01.01.01_60/gs_QKD011v010101p.pdf | 事実 |
| GS QKD 008 V1.1.1(2010年12月)が、物理的な侵入の検出と、平文の秘密パラメータの消去を要件とすること | ETSI の仕様書 PDF(適用範囲) 出典41 https://www.etsi.org/deliver/etsi_gs/QKD/001_099/008/01.01.01_60/gs_qkd008v010101p.pdf | 事実 |
| ISO/IEC 23837-1:2023(2023年8月)と -2:2023(2023年9月)の番号・題名・発行年月・要旨 | ISO のページ(本文は有料のため未確認) 出典42 https://www.iso.org/standard/77097.html 出典43 https://www.iso.org/standard/77309.html | 事実 |
| EuroQCI が地上(ファイバー)と宇宙(衛星)の部分からなり、2023〜2025年の第1段階を経て、2024年1月から4年間の試験基盤プロジェクト(NOSTRADAMUS)が始まったこと | 欧州委員会の EuroQCI のページ(確認日 2026年10月16日) 出典47 https://digital-strategy.ec.europa.eu/en/policies/european-quantum-communication-infrastructure-euroqci | 事実未確定/将来 |
| 図6の傍受再送の表(種2の12個の例、種7の20万個の模擬)、第4章の12個の例(種4)、鍵の割合の表(1−2h(Q))、距離と損失の表と図8(損失0.2 dB/km、毎秒10億パルスの仮定) | 本稿の計算(Python。乱数の種を固定。理想的な単一光子・無限鍵・損失のみの仮定。実在の装置の値ではない) | 本稿の計算 |
| 1002 kmの1パルスあたり約10⁻¹¹を、繰り返し周波数1 GHz(仮定)で毎秒に換算すると約0.01ビット | 本稿の計算(実験の繰り返し周波数は確認できなかったため、1 GHz は仮定) | 本稿の計算 |
| ファイバー損失が0.01 dB/km下がると500 kmで5 dB減ること | 本稿の計算(500 km × 0.01 dB/km) | 本稿の計算 |
| 共通鍵暗号(AES など)の説明、公開鍵暗号の南京錠のたとえ、「誤りが盗聴か雑音か区別できない」ことの整理、ワンタイムパッドと高速な暗号の使い分け、QKD の「鍵の増幅」としての整理、誤り訂正のブロック法の例、信頼中継・標準・機関の見解の整理、素材の視点(検出器・ファイバー・部品) | 公表内容にもとづく本記事の整理・解説。各機関が表明した見解ではない | 解説 |
| QKD の標準間の優劣、各国の優劣、特定の方式・企業の優劣、QKD と PQC のどちらを使うべきかの助言、暗号の破り方や装置の弱点を突く手順 | 本記事は述べていない(公式文書の記載を並べるにとどめた) | 解説 |
| 図2〜9と図11が実データの観察ではなく説明のための作図であること。図1と図10がImageGen生成の概念画像であること | 本記事による注記 | 解説 |
最終更新:2026年10月16日/出典は一次情報(査読論文、ITU-T・ETSI・ISO の公式ページ、NSA・NCSC・ANSSI・欧州委員会の公式ページ)に限定しています。規格の本文は有料または未確認のため、題名・適用範囲の確認にとどめています。NSA の公式ページは本稿の環境から接続できず、インターネットアーカイブの保存版を読みました。数値例は本稿の計算で、実在の装置の測定ではありません。鍵生成率の共通の合格基準を定めた標準、ネットワーク運用の共通ベンチマーク、1002 kmの実験の繰り返し周波数、各規格の要求事項の中身は、確認できなかったため記載していません。図はすべて説明用の概念図または本稿の計算を含む作図で、図1と図10はImageGen生成の概念画像です。本記事は、法的・投資の助言ではなく、攻撃の手順の解説でもありません。