
主要成果
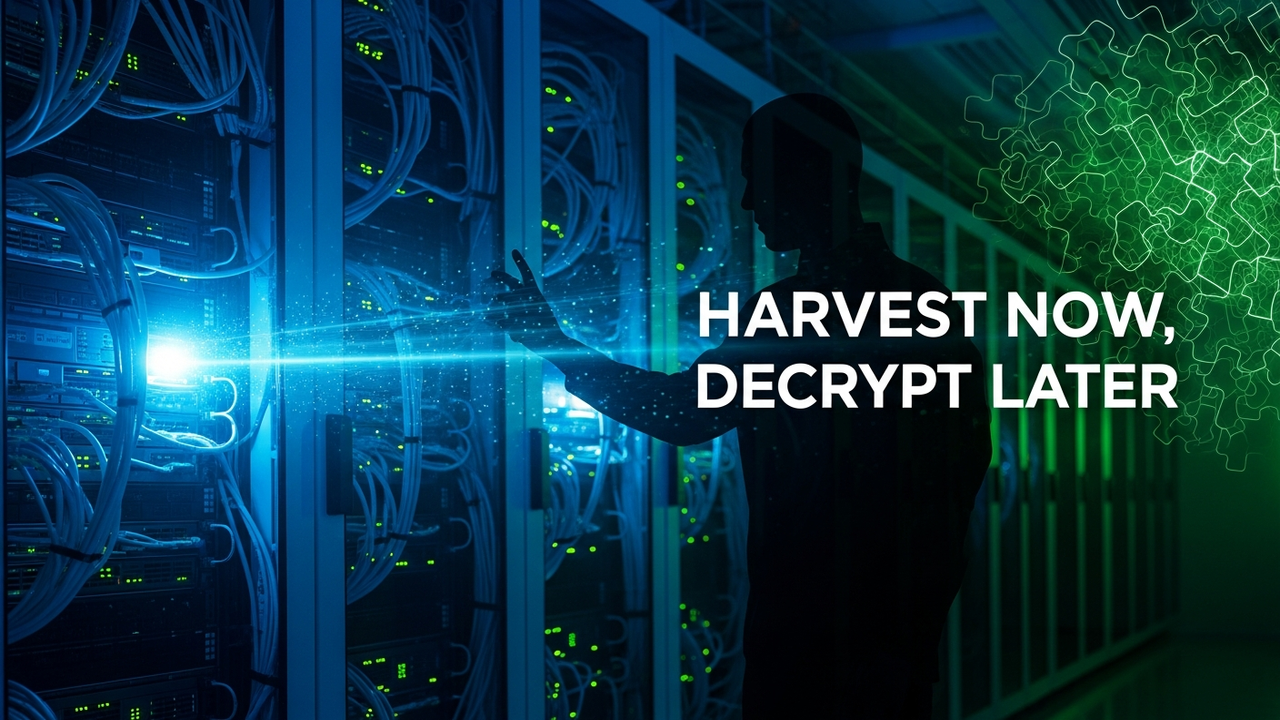
Alliance For Civic Engagementは、量子コンピュータの現在の能力はまだ既存のRSA暗号を解読する域には達していないものの、将来的な脅威である「今収集し、後で解読する(Harvest Now, Decrypt Later: HNDL)」シナリオに強く警鐘を鳴らしました。このHNDL脅威とは、悪意あるアクターが現在暗号化された機密データを収集・保存し、将来的に量子コンピュータが成熟し次第、そのデータを解読する可能性を指します。このような背景を受け、米国国立標準技術研究所(NIST)は2024年8月に初の公式なポスト量子暗号(PQC)標準を最終化し、連邦政府機関が既存のRSA暗号から量子耐性のあるアルゴリズムへ移行するための検証済みフレームワークを提供しました。しかし、既存のハードウェアやレガシーシステムに深く組み込まれた暗号の移行は、非常に複雑であり、多大な時間と費用を要すると予想されています。
技術・政策詳細
NISTが標準化したPQCアルゴリズム(ML-KEM、ML-DSA、SLH-DSAなど)は、格子ベース暗号やハッシュベース暗号といった、量子コンピュータでも効率的な解読が困難とされる数学的問題に基づいて構築されています。HNDL攻撃は、特に長期的な機密性が必要なデータ(例: 国家機密、医療記録、知的財産)にとって深刻なリスクとなります。PQCへの移行は、単にソフトウェアをアップデートするだけでなく、ハードウェアチップ、ファームウェア、プロトコル、アプリケーションレイヤー、さらにはITサプライチェーン全体にわたる包括的な変更が必要となります。特に、寿命の長いインフラ(電力網、航空宇宙システムなど)では、暗号の交換やアップグレードが物理的・運用上の大きな課題を伴います。連邦政府は、この移行を主導することで、民間企業にもPQCの導入を促し、国家全体のサイバーレジリエンスを高めることを目指しています。
背景・業界文脈
デジタルセキュリティにおける「Y2K問題」との比較は、PQC移行が直面する課題の規模を強調しています。Y2K問題は、西暦2000年への移行に伴う日付表現のバグでしたが、PQC移行は、システムの根本的なセキュリティメカニズム全体を置き換える必要があり、その複雑さはY2Kをはるかに上回ると見られています。多くの組織は、自社のITインフラにおける暗号利用状況を十分に把握しておらず、どのシステムが量子コンピュータによる解読リスクに晒されるかを特定するだけでも大きな課題です。サプライチェーンの各層にまたがる暗号の依存関係を解きほぐし、調整しながら移行を進める必要があります。この問題は、技術的な側面だけでなく、人的リソース、予算、ガバナンスの課題も伴います。
今後の展望
PQC移行は、デジタル経済全体のレジリエンスを確保するための不可欠なプロセスです。NIST標準の確立と連邦政府の移行義務化は、このプロセスを加速させる重要な推進力となります。企業や組織は、HNDL脅威を真剣に受け止め、早期に暗号アジリティ(暗号アルゴリズムを迅速かつ効率的に変更できる能力)を評価し、移行戦略を策定する必要があります。これには、PQC専門知識を持つ人材の育成や、PQCソリューションを提供するベンダーとの連携が不可欠です。将来的に量子コンピュータが現実の脅威となる前に、包括的で協調的なPQC移行計画を実行することが、国家安全保障と企業の存続にとって極めて重要となるでしょう。
毎週の技術動向レポートを無料でお届け
各分野の分析レポートを読む価値があるかどうか一目で判断できるインフォグラフィックをメールで受け取れます。
📢 メールマガジンに無料登録(週刊・技術動向レポート)
ご登録いただくと、Troy-Technical から週刊で技術動向レポート(メールマガジン)をお届けします。
- 取得したメールアドレス・選択分野は配信目的にのみ使用します。
- 第三者へ提供することはありません。
- 配信はいつでも解除できます(各メール下部のリンクから)。
詳しくはプライバシーポリシーをご覧ください。
登録は1分・いつでも解除できます